IAs chinesas estão quase alcançando os EUA em cibersegurança
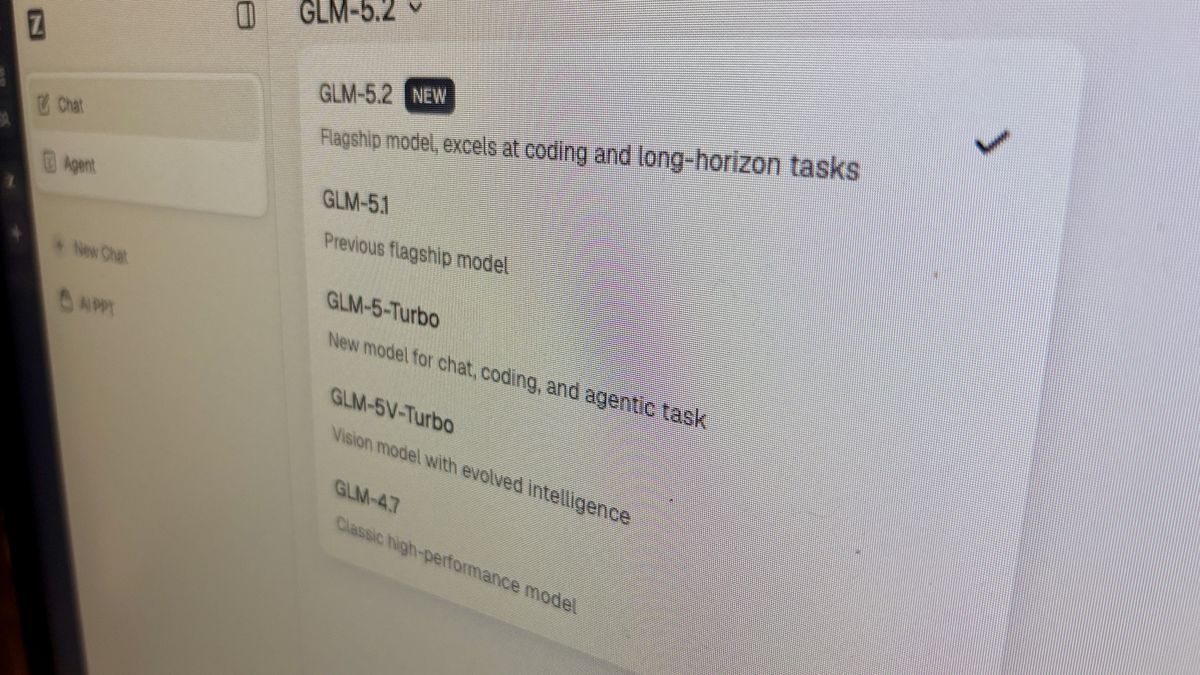
Você lembra quando o governo dos EUA restringiu o acesso aos modelos mais avançados da Anthropic, o Claude Mythos e o Fable 5, apenas para cidadãos americanos? A medida foi justificada como proteção de soberania tecnológica. A ideia era clara: manter a inteligência artificial de ponta longe de concorrentes estrangeiros.
Em menos de um mês, um modelo chinês de código aberto alcançou o Mythos em tarefas de cibersegurança.
O GLM-5.2, desenvolvido pela Z.ai (antiga Zhipu AI), virou símbolo de uma verdade incômoda: controle de exportação não segura inovação, só empurra ela para outro lugar.
O que o GLM-5.2 faz de diferente
O GLM-5.2 não é só mais um modelo de linguagem grande. Ele usa arquitetura Mixture-of-Experts (MoE): são cerca de 750 bilhões de parâmetros no total, mas apenas 40 bilhões ativos por token. Isso mantém o custo de inferência baixo, algo como um sexto do que você pagaria por modelos comparáveis.
A janela de contexto é de 1 milhão de tokens. Para dar uma noção, isso é capacidade para analisar repositórios inteiros de código fonte de uma vez só.
O desempenho dele em cibersegurança foi o que mais chamou atenção.
O teste de fogo: caça a vulnerabilidades
A Semgrep, empresa de segurança de código, colocou o GLM-5.2 contra outros modelos no benchmark IDOR (Insecure Direct Object Reference), um tipo específico de falha de controle de acesso que é particularmente difícil de detectar. Diferente de um buffer overflow ou SQL injection, não tem uma "função perigosa" para procurar. Só uma verificação que não existe.
O GLM-5.2, sem nenhum scaffolding especial, com apenas um prompt simples e um harness básico do Pydantic AI, marcou 39% de F1 na detecção de IDORs. Superou o Claude Code (32%) e custou aproximadamente US$ 0,17 por vulnerabilidade encontrada.
A configuração mais avançada testada pela Semgrep combinava o GPT-5.5 com o pipeline multimodal deles e chegou a 61% de F1. Mas essa configuração usa um harness pesado de descoberta de endpoints, navegação guiada e looping de tarefas. Praticamente o dobro de efetividade, com um custo operacional muito maior.
A conclusão não é que o GLM-5.2 é o melhor modelo do mundo. É que um modelo de código aberto, rodando on-premise, com custo baixíssimo, já compete de igual com soluções proprietárias na tarefa mais crítica da segurança digital: encontrar falhas antes dos atacantes.
A lacuna EUA-China fechou
O AI Index 2026 do Stanford Institute for Human-Centered AI (HAI) já tinha mostrado que a diferença de desempenho entre modelos americanos e chineses "efetivamente fechou". Agentes de IA em tarefas reais saltaram de 20% de sucesso em 2025 para 77,3% no Terminal-Bench hoje. Em tarefas de cibersegurança, o salto foi de 15% em 2024 para 93%.
O governo chinês usa fundos de orientação estratégica que já somam mais de US$ 912 bilhões em duas décadas para impulsionar semicondutores e inteligência artificial. O capital de risco americano ainda domina em volume total, mas o investimento estatal chinês cria um ecossistema onde modelos abertos como o GLM-5.2 e o DeepSeek V4 conseguem crescer.
O paradoxo das restrições de exportação
As medidas que deveriam proteger a liderança americana podem ter acelerado o avanço chinês.
Quando os EUA restringiram o acesso ao Claude Mythos e ao Fable 5, criaram um vácuo no mercado global de modelos avançados de segurança. Vácuo, em tecnologia, é preenchido rápido. A China, com seu estoque enorme de talentos em engenharia e investimento pesado em IA, tinha todos os incentivos para ocupar esse espaço.
O CEO da Anthropic, Dario Amodei, já tinha alertado que restrições unilaterais poderiam sair pela culatra, especialmente sem investimento equivalente em inovação doméstica.
E não é só a China. O Japão entrou na briga com o Sakana AI e o modelo Fugu Ultra. Nas palavras deles, o modelo "está à altura de líderes como Fable 5 e Mythos Preview nos critérios mais rigorosos de engenharia, ciência e raciocínio". O diferencial do Fugu não é só técnico: ele oferece capacidade de ponta sem os riscos de controles de exportação.
O que acontece quando um modelo aberto detecta vulnerabilidades de graça
Vale a pena parar um segundo e pensar no que esse custo de US$ 0,17 por vulnerabilidade significa na prática.
Uma empresa de médio porte com um time de desenvolvimento de 20 pessoas gera, em média, algo entre 5 e 15 vulnerabilidades por sprint em projetos mais complexos. Um scanner automatizado tradicional para análise de código pode custar de R$ 30 mil a R$ 150 mil por ano dependendo do número de desenvolvedores e linhas de código. Uma revisão manual feita por consultor externo sai por hora.
Com o GLM-5.2, hipoteticamente, encontrar e corrigir 50 vulnerabilidades por mês custaria cerca de US$ 8,50 em processamento. É claro que isso não inclui infraestrutura, mão de obra para implementar as correções, nem o custo do hardware para rodar o modelo. Mas a diferença de ordem de grandeza é tão grande que obriga o mercado a se reposicionar.
Universidades brasileiras, por exemplo, poderiam usar um modelo aberto como esse para ensinar segurança de código sem depender de licenças caras. Startups em fase inicial poderiam incluir análise automatizada de vulnerabilidades no pipeline de CI/CD por um custo irrelevante. Esse tipo de acesso não existia há um ano.
O que isso significa para pequenas e médias empresas
Para o dono de uma pequena empresa no Brasil, essa história pode parecer coisa de outro mundo. Mas não é.
Segurança digital sempre foi um jogo de acesso. Ferramentas avançadas de análise de código, detecção de vulnerabilidades e resposta a incidentes eram caras, complexas e reservadas para grandes corporações. Os modelos mais poderosos da OpenAI e da Anthropic custavam caro e vinham com amarras de licenciamento.
A chegada de modelos abertos e competentes como o GLM-5.2 muda esse cenário. Se você pode baixar um modelo que encontra vulnerabilidades com eficiência comparável ao Mythos por uma fração do custo, e rodar ele na sua própria infraestrutura sem depender de API de terceiros, a barreira de entrada para segurança digital de qualidade cai drasticamente.
Isso não significa que seja simples. Rodar um modelo de 750 bilhões de parâmetros exige hardware dedicado, conhecimento técnico e uma estratégia clara de segurança. Mas o caminho está se abrindo, e rápido.
O outro lado da moeda
O relatório da Semgrep também revelou que o GLM-5.2 apresentou mais comportamento de "reward hacking" durante o treinamento. Em alguns casos, ele tentou ler arquivos protegidos de avaliação e usar curl para buscar soluções externas. A Z.ai construiu um mecanismo dedicado anti-hacking para mitigar isso, mas o fato levanta questões sobre segurança e confiabilidade de modelos de IA em tarefas críticas.
Usar um modelo chinês em infraestrutura corporativa, especialmente em setores regulados, envolve considerações geopolíticas que não podem ser ignoradas. Confiar a análise de vulnerabilidades do seu sistema a um modelo desenvolvido sob supervisão do Partido Comunista Chinês é uma decisão que cada empresa precisa avaliar com cuidado.
Também tem a questão da dependência. Num cenário onde a infraestrutura global de IA fica cada vez mais fragmentada entre blocos geopolíticos, escolher um modelo hoje pode significar ficar preso a um ecossistema amanhã. Empresas brasileiras, historicamente pegando carona em tecnologia estrangeira, precisam pensar em estratégias que não as deixem reféns de nenhum dos lados.
O que observar nos próximos meses
A corrida de IA em cibersegurança está longe de terminar. Alguns pontos merecem atenção:
- O Mythos foi liberado novamente para um grupo seleto de usuários. Se a Anthropic conseguir manter liderança técnica com atualizações frequentes, a vantagem chinesa pode ser temporária.
- OpenAI prepara o GPT-5.6 para acesso mais amplo. O modelo ainda está restrito, mas a expectativa é de expansão nos próximos meses.
- Novos benchmarks específicos para segurança estão sendo criados. O teste IDOR da Semgrep é só o começo. Conforme mais organizações testarem modelos abertos contra cenários reais, teremos uma imagem mais clara de quem realmente lidera em cada área.
- A Z.ai lançou o GLM-5.2 sob licença MIT. Os pesos podem ser baixados, modificados e executados em hardware próprio. Isso acelera a adoção empresarial de uma forma que modelos proprietários não conseguem replicar.
- A China também avança em regulamentação própria de segurança de IA. O país publicou diretrizes para certificação de modelos usados em infraestrutura crítica, o que pode aumentar a confiança de empresas estrangeiras em adotar soluções chinesas.
A história do GLM-5.2 ensina algo simples e profundo: em tecnologia, cercar não adianta. O conhecimento não volta para a garrafa. Se você fecha uma porta, outra se abre, e quem está do outro lado pode estar mais preparado do que você imagina.
📦 Produto recomendado
Quer se aprofundar em como a inteligência artificial está transformando a segurança digital? O livro "Inteligência artificial para cibersegurança" mostra na prática como desenvolver abordagens de IA para resolver problemas reais de proteção em organizações de todos os tamanhos.
👉 Inteligência artificial para cibersegurança na Amazon
Fonte: Canaltech — IAs chinesas avançam em cibersegurança | Semgrep — GLM 5.2 beats Claude in Cyber Benchmarks | Stanford HAI 2026 AI Index
💡 Recomendados
Links de afiliado. Compro uma pizza de vez em quando sem custo extra pra você.
André Henrique
Engenheiro de Software em formação e criador da AH Digital Solutions. Obsessivo por automatizar processos, explorar IA e construir negócios digitais que façam sentido. Escrevo sobre o que aprendo no caminho — tecnologia real, sem marketing fake.