Checklist de Segurança Digital para Pequenas Empresas (Grátis)
Você descobriu hoje que um concorrente sofreu um ransomware. Os dados de 500 mil pacientes vazaram num hospital, e o Google já indexou tudo. Você trava. Respira fundo. Pensa: "será que minha empresa tá segura?"
A resposta honesta é: provavelmente não.
Mas calma, não é desespero. É um alerta pra agir. A boa notícia é que proteger seu negócio não exige contratar um expert em cibersegurança nem gastar rios de dinheiro. A maioria das medidas mais eficazes é gratuita e leva menos de 30 minutos pra implementar.
Esse guia é um checklist prático de segurança digital pra pequena empresa. Você vai percorrer cada tópico, marcar o que já faz, e sair daqui com um plano de ação. No final, tem um resumo pra imprimir e pendurar no mural.
Por que sua empresa precisa de um checklist de segurança digital hoje
A resposta curta: porque os golpistas não tiram folga.
Em 2025, o Brasil registrou mais de 100 bilhões de tentativas de ataques cibernéticos, segundo a Fortinet. Isso é mais de 190 mil tentativas por minuto. O custo médio de um ataque de ransomware no Brasil passou de R$ 7 milhões, de acordo com a IBM.
E não pense que "minha empresa é pequena, ninguém vai me atacar". Esse é o maior erro.
Pequenas empresas são justamente o alvo preferido dos criminosos. Por que? Porque a proteção é mais frágil. O retorno é garantido. O dono da empresa costuma atender pessoalmente, então o golpe de WhatsApp que clona o telefone e pede Pix é certeiro.
Não é coincidência: 43% dos ataques cibernéticos no mundo miram pequenas empresas (relatório da Accenture). E dessas, 60% fecham as portas em até seis meses após o ataque.
O checklist abaixo cobre seis áreas essenciais. Pegue papel e caneta, ou abre um bloco de notas aí, e vamos começar.
✅ Checklist de Segurança Digital para PME
1. Senhas e Autenticação
A camada mais básica de proteção. E também a mais negligenciada.
O que verificar:
- Todas as contas da empresa usam senhas diferentes (sem repetir senha do e-mail no Instagram)
- Cada senha tem pelo menos 12 caracteres, com letras maiúsculas, minúsculas, números e símbolos
- A verificação em duas etapas (2FA) está ativada em todas as contas que oferecem o recurso
- Ninguém da equipe usa "admin123", "senha123" ou o nome da empresa como senha
- As senhas do Wi-Fi da empresa foram trocadas nos últimos 90 dias
- Usuários administrativos têm senhas diferentes dos usuários comuns
Ferramentas gratuitas:
- Gerenciador de senhas: Bitwarden (grátis, open-source, sincroniza entre dispositivos)
- 2FA: Google Authenticator ou Microsoft Authenticator (ambos gratuitos)
- Verificador de vazamentos: Have I Been Pwned (insira seus e-mails corporativos pra saber se já vazaram)
Tempo estimado: 15 minutos pra ativar 2FA em todas as contas + 10 minutos pra configurar o Bitwarden.
2. Proteção de E-mail Corporativo
O e-mail é a porta de entrada preferida dos golpistas. Um único clique num link malicioso e o atacante tem acesso à sua caixa de entrada, e de lá, a todas as suas contas.
O que verificar:
- A empresa usa e-mail corporativo (não Gmail pessoal pra assuntos do negócio)
- Filtros antiphishing estão ativados no serviço de e-mail
- Ninguém abre anexos ou clica em links de remetentes desconhecidos sem verificar antes
- Regras de encaminhamento automático de e-mail são revisadas periodicamente (golpistas criam regras pra copiar mensagens)
- E-mails com cobranças, boletos ou pedidos de pagamento são verificados por telefone antes de pagar
- Todos da equipe sabem identificar um e-mail de phishing (remetente estranho, urgência, erros de português)
Dica prática: golpistas adoram criar e-mails que parecem vir de dentro da empresa. Um "remetente: financeiro@empresa.com.br" pode ser, na verdade, "financeiro@empresa.com.br.algumdominio.ru". Olhe o endereço completo, não só o nome de exibição.
3. Backup e Recuperação de Dados
Se tudo falhar, o backup é sua última linha de defesa. Sem ele, um ransomware significa perda total dos dados.
O que verificar:
- Backup automático está configurado e rodando (não manual, não "quando lembro")
- O backup segue a regra 3-2-1: 3 cópias dos dados, em 2 tipos de mídia diferentes, 1 fora do local físico
- Backups são testados pelo menos uma vez por mês (backup que não é testado não existe)
- Dados críticos (planilhas de clientes, notas fiscais, contratos) têm backup diário
- O backup não está conectado permanentemente ao computador (ransomwares criptografam também drives conectados)
Ferramentas gratuitas:
- Veeam Backup Community Edition: gratuito pra até 10 workloads, faz backup de servidores e VMs
- Google Drive / OneDrive: backup automático de arquivos na nuvem
- Backblaze: backup ilimitado de computador por US$ 9/mês (~R$ 50)
Como testar o backup: todo mês, restaure um arquivo aleatório. Se conseguir abrir e ler, o backup funciona. Se der erro, descubra por que antes de precisar dele de verdade.
4. Dispositivos e Redes
Cada dispositivo conectado é uma porta de entrada. Celular do vendedor, notebook do contador, impressora conectada à rede, câmera de segurança, todos precisam de proteção.
O que verificar:
- Todos os computadores têm antivírus atualizado (Windows Defender já serve se estiver ativo)
- O sistema operacional e todos os softwares estão com as últimas atualizações de segurança instaladas
- O Wi-Fi da empresa usa criptografia WPA2 ou WPA3 (nunca WEP, que é vulnerável)
- A rede Wi-Fi de funcionários é separada da rede de convidados/clientes
- Cada dispositivo tem senha de desbloqueio (celulares, tablets e notebooks)
- Celulares corporativos têm localização remota ativada (Find My Device, no Android, ou Buscar, no iPhone)
- Limpe os dados de equipamentos antigos antes de descartar ou doar
Sobre atualizações: muita gente deixa pra "depois". O problema é que quando uma vulnerabilidade se torna pública, os criminosos criam exploits em horas. A Microsoft lança patches de segurança toda terça-feira. Deixar de instalar é o mesmo que deixar a porta de casa aberta.
5. Dados de Clientes e LGPD
A Lei Geral de Proteção de Dados não é só pra grande empresa. Se você armazena nome, telefone, e-mail ou CPF de clientes, a LGPD se aplica ao seu negócio.
O que verificar:
- A empresa sabe exatamente quais dados de clientes armazena e onde eles estão
- Há uma política clara de quanto tempo os dados ficam guardados (não guarde pra sempre)
- Dados sensíveis (CPF, endereço, dados bancários) estão em pastas com senha ou criptografadas
- A empresa tem um canal para o cliente solicitar a exclusão dos próprios dados
- Contratos e propostas antigas com dados pessoais são descartados com segurança (físico: fragmentadora; digital: exclusão permanente)
- Terceiros que acessam dados da empresa (contador, plataforma de e-mail, sistema de gestão) têm políticas de segurança compatíveis
Multa LGPD: até 2% do faturamento da empresa, limitado a R$ 50 milhões. Pra uma pequena empresa, 2% pode ser o suficiente pra inviabilizar o negócio.
6. Treinamento da Equipe
A última, e mais importante, camada de segurança é a humana. De nada adianta ter o melhor antivírus do mundo se o funcionário clica em "você ganhou um prêmio" e digita a senha.
O que verificar:
- Todos os funcionários já passaram por um treinamento básico de segurança digital
- A equipe sabe identificar um golpe de WhatsApp (pedido de código, "falso dono" pedindo Pix)
- Ninguém compartilha senhas em grupos de WhatsApp ou em post-its no monitor
- Existe um procedimento claro do que fazer em caso de suspeita de ataque (quem avisar, o que desligar)
- Novos funcionários recebem orientação de segurança nos primeiros dias
- A empresa tem uma cultura onde perguntar "isso é seguro?" é bem-visto, não motivo de vergonha
Sobre cultura de segurança: o funcionário que erra e não conta é o pior cenário. Se ele sabe que vai ser punido, ele vai esconder o erro, e o golpe vai se espalhar. Crie um ambiente onde reportar um clique suspeito é tratado como alerta, não como erro.
Comparativo: Segurança Gratuita vs. Paga
| Medida | Grátis | Pago (recomendado quando crescer) |
|---|---|---|
| Gerenciador de senhas | Bitwarden (free) | Bitwarden Teams (~US$ 4/mês) |
| Autenticação 2FA | Google/MS Authenticator | YubiKey (token físico, ~R$ 200) |
| Backup | Google Drive (15GB) + Veeam CE | Backblaze (US$ 9/mês) + NAS local |
| Antivírus | Windows Defender + Malwarebytes Free | Bitdefender GravityZone (~R$ 100/ano) |
| VPN | ProtonVPN (free, limitado) | NordVPN ou Mullvad (~R$ 20/mês) |
| Monitoramento de vulnerabilidades | Nmap + Qualys Free | Tenable.io (~US$ 2.000/ano) |
A regra geral: comece com as ferramentas gratuitas. Elas cobrem 80% da proteção necessária. Só invista nas pagas quando o negócio crescer e a complexidade aumentar.
O Plano de Ação em 7 Dias
Semana que vem sua empresa já pode estar mais segura. Segue o plano:
Dia 1, Senhas e 2FA: configure Bitwarden pra equipe e ative verificação em duas etapas em todas as contas. (30 min)
Dia 2, Backup: configure backup automático no Google Drive ou Veeam. Teste a restauração de um arquivo. (20 min)
Dia 3, E-mail: ative filtros antiphishing. Revise regras de encaminhamento automático. (15 min)
Dia 4, Dispositivos: atualize todos os sistemas. Configure Find My Device nos celulares. Separe rede Wi-Fi de funcionários e visitantes. (30 min)
Dia 5, LGPD: mapeie onde estão os dados dos clientes. Defina política de retenção. (20 min)
Dia 6, Equipe: reúna todo mundo por 15 minutos. Explique os golpes mais comuns. Mostre como identificar phishing. (15 min)
Dia 7, Revisão: rode o checklist completo de novo. O que ficou pendente? O que precisa de ajuste? (15 min)
⚡ PUBLICIDADE
Se proteger no digital é essencial, mas fazer isso sozinho enquanto toca o negócio é osso. Na AH Digital Solutions, a gente monta sistemas seguros pra sua empresa, de sites com criptografia SSL a landing pages protegidas contra invasão. Bate uma ideia com a gente.
FAQ: Perguntas Frequentes sobre Segurança Digital para PME
Preciso mesmo de um antivírus pago? Não. O Windows Defender, que já vem instalado no Windows 10 e 11, é suficiente pra maioria das pequenas empresas, desde que esteja ativo e atualizado. Complemente com o Malwarebytes Free pra varreduras periódicas.
O que fazer se minha empresa for vítima de ransomware?
- Desconecte o computador afetado da rede imediatamente (puxe o cabo de rede ou desligue o Wi-Fi)
- Não pague o resgate. Não há garantia de que os dados serão devolvidos
- Restaure os dados a partir do backup (por isso ele precisa existir e ser testado)
- Comunique a ANPD se houver vazamento de dados de clientes
- Registre boletim de ocorrência
Com que frequência devo atualizar o checklist? A cada 3 meses. As ameaças mudam rápido. O que era seguro no trimestre passado pode não ser mais.
Vale a pena contratar uma consultoria de segurança? Depende do tamanho do negócio. Se você fatura acima de R$ 500 mil/ano ou lida com dados sensíveis (saúde, financeiro), sim. Senão, as medidas gratuitas deste checklist já te deixam num bom patamar.
Qual a ameaça mais comum hoje? Phishing via WhatsApp e e-mail. Golpistas se passam por conhecidos, fornecedores ou até o dono da empresa. O ataque explora a confiança, não uma falha técnica.
O Que Fazer Agora
Enquanto você lia esse post, centenas de tentativas de ataque aconteceram no Brasil. Algumas vão dar certo. A pergunta é: vai ser na sua empresa ou na de outra pessoa?
O checklist está aí em cima. São 30 itens. A maioria leva minutos pra implementar. Nenhum custa dinheiro. O que falta não é recurso, é prioridade.
Reserva 15 minutos amanhã cedo. Pega o checklist. Marca o que já tá feito. Implementa o que falta. Repete daqui a 3 meses.
E se quiser ajuda pra estruturar a segurança digital da sua empresa sem virar especialista nisso, a AH Digital Solutions monta sistemas seguros que funcionam de verdade enquanto você foca no que importa: fazer seu negócio crescer.
💡 Recomendados
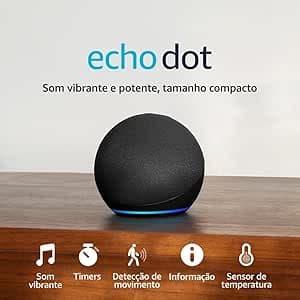
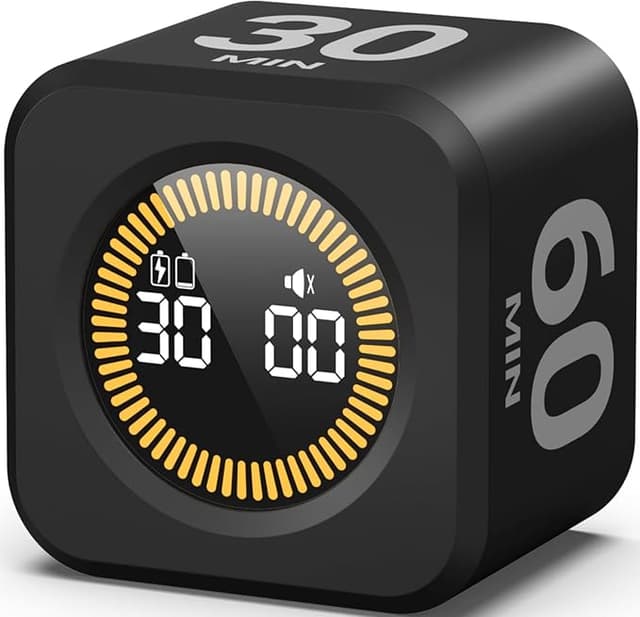
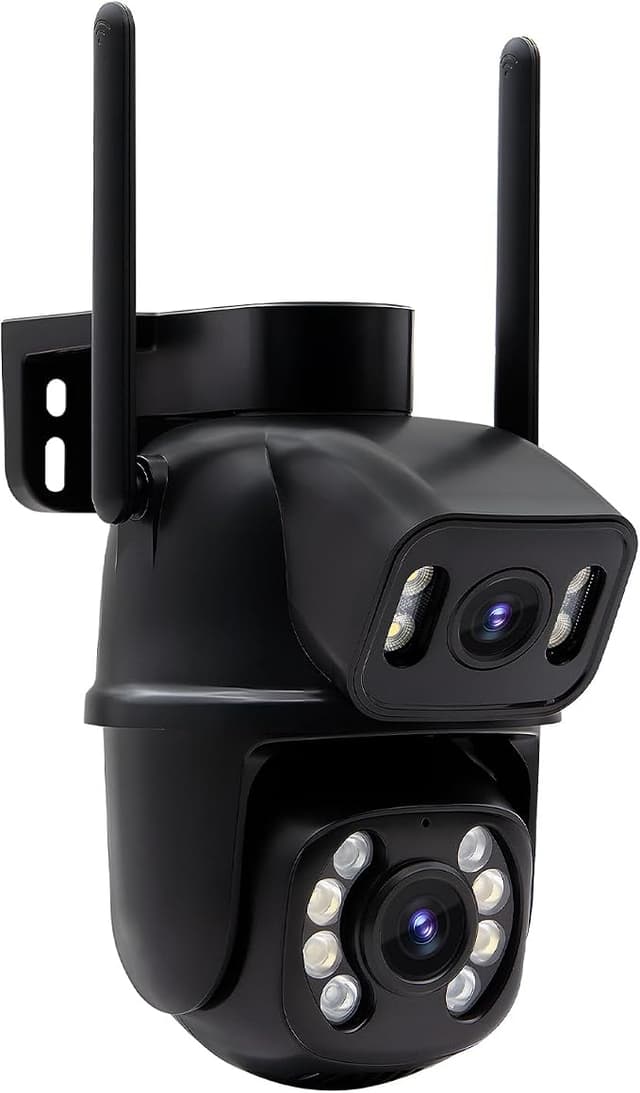
Links de afiliado. Compro uma pizza de vez em quando sem custo extra pra você.
André Henrique
Engenheiro de Software em formação e criador da AH Digital Solutions. Obsessivo por automatizar processos, explorar IA e construir negócios digitais que façam sentido. Escrevo sobre o que aprendo no caminho — tecnologia real, sem marketing fake.